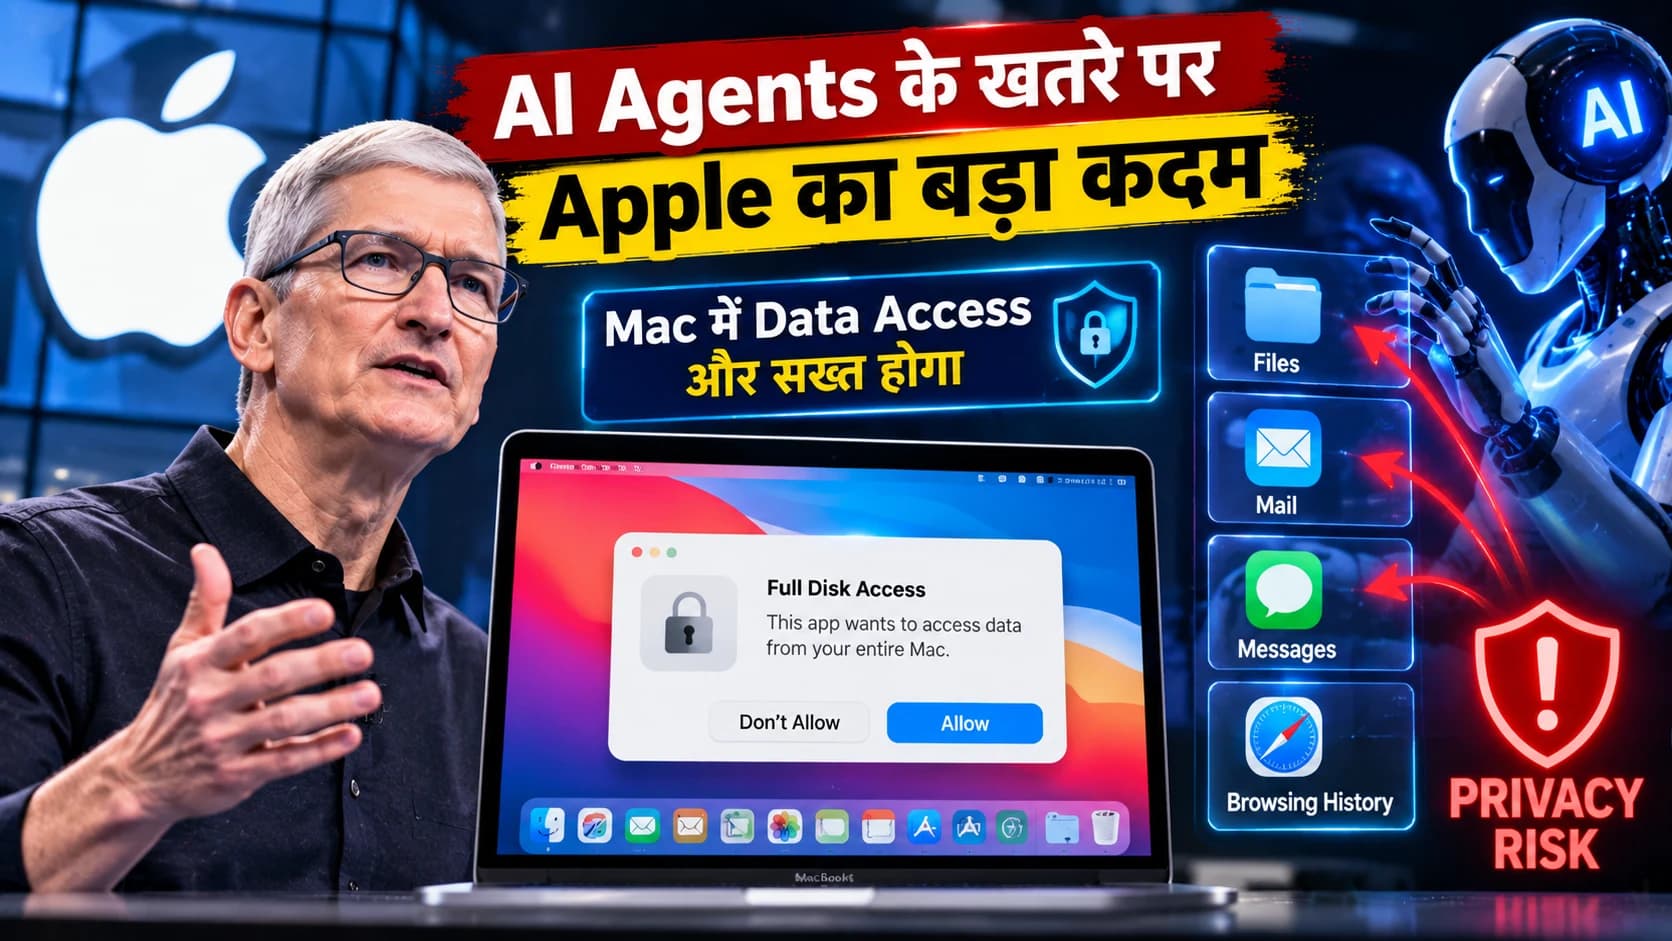
Mac Users के Data Access पर Apple बढ़ाएगा सुरक्षा
AI agents की तेजी से बढ़ती क्षमताओं के बीच Apple अपने Mac operating system में एक महत्वपूर्ण privacy बदलाव करने जा रहा है।
कंपनी ने घोषणा की है कि वह macOS के Full Disk Access feature के आसपास अतिरिक्त controls लागू करेगी।
Full Disk Access एक शक्तिशाली permission है, जो किसी app को Mac पर मौजूद व्यापक user data तक पहुंचने की क्षमता दे सकती है।
Apple का कहना है कि भविष्य में इतनी व्यापक permission देने के लिए user को अधिक स्पष्ट और जानबूझकर action लेना होगा।
इसका उद्देश्य यह सुनिश्चित करना है कि users यह समझकर फैसला करें कि किसी application को इतना व्यापक data access देने का वास्तविक अर्थ क्या है।
आखिर Full Disk Access क्या है?
macOS में सामान्य apps के data access को अलग-अलग privacy controls के जरिए सीमित किया जाता है।
उदाहरण के लिए, apps को files, folders, camera, microphone और दूसरी संवेदनशील resources तक पहुंचने के लिए permissions की जरूरत पड़ सकती है।
लेकिन Full Disk Access इससे कहीं ज्यादा शक्तिशाली permission है।
Apple के अनुसार यह protection layers के बड़े हिस्से को bypass कर सकता है ताकि backup applications जैसी services ठीक तरह से काम कर सकें।
इसी वजह से किसी application को Full Disk Access देने का अर्थ सामान्य file permission देने से काफी अलग है।
Files से लेकर Messages तक हो सकते हैं Accessible
Apple ने अपने developer notice में साफ किया है कि Full Disk Access मिलने पर apps को user के system पर मौजूद बेहद संवेदनशील information तक पहुंच मिल सकती है।
इसमें:
Files
Mail
Messages
Browsing history
जैसी information शामिल हो सकती है।
Apple ने यह भी चेतावनी दी कि communication applications के मामले में जोखिम केवल Mac owner तक सीमित नहीं रहता।
अगर किसी app को messages तक व्यापक पहुंच मिलती है, तो उस user से बातचीत करने वाले दूसरे लोगों की privacy भी प्रभावित हो सकती है।
AI Agents ने क्यों बढ़ाई Apple की चिंता?
Traditional applications और AI agents के बीच महत्वपूर्ण अंतर autonomy का है।
एक सामान्य app अक्सर user के specific command के आधार पर predefined function करता है।
इसके विपरीत AI agents multi-step tasks पूरा कर सकते हैं, अलग-अलग sources से information ले सकते हैं और कुछ परिस्थितियों में users की तरफ से actions भी कर सकते हैं।
Apple का कहना है कि जैसे-जैसे AI agents अधिक capable और autonomous होंगे, Full Disk Access जैसी broad permissions से जुड़े risks काफी बढ़ सकते हैं।
यही कारण है कि कंपनी अब permission देने की प्रक्रिया में ज्यादा स्पष्ट user involvement चाहती है।
Meta Muse विवाद के बाद आया फैसला
Apple की घोषणा ऐसे समय आई है जब Meta के Muse AI agent को लेकर privacy controversy सामने आई है।
Technology columnist Jason Aten ने आरोप लगाया कि Muse ने उनके Mac पर Apple Messages की एक private conversation से जुड़ी information access की, जबकि उनका कहना था कि उन्होंने ऐसी access की अनुमति नहीं दी थी।
हालांकि Meta ने इस दावे का विरोध किया।
Meta spokesperson Andy Stone के अनुसार Muse में Messages access opt-in है।
Meta का कहना है कि Muse को Messages content पढ़ने के लिए user को macOS में Full Disk Access enable करने के साथ Messages connector भी सक्रिय करना पड़ता है।
इसलिए यह स्पष्ट करना महत्वपूर्ण है कि Muse द्वारा बिना permission private messages पढ़े जाने का आरोप विवादित दावा है, स्थापित तथ्य नहीं।
Apple ने किसी एक App को नहीं बनाया निशाना
Apple की घोषणा को केवल Meta Muse के खिलाफ कार्रवाई के रूप में देखना सही नहीं होगा।
Apple का official developer statement broader macOS permission architecture पर केंद्रित है।
कंपनी ने कहा कि कुछ developers Full Disk Access का इस्तेमाल ऐसे तरीकों से कर रहे हैं जिनसे users risk में पड़ सकते हैं।
Apple ने किसी एक developer को अपने official notice में इस समस्या का एकमात्र कारण नहीं बताया।
इसलिए Meta controversy को बदलाव की तत्काल पृष्ठभूमि माना जा सकता है, जबकि Apple का घोषित security concern व्यापक AI-agent ecosystem से जुड़ा है।
iPhone और Mac की Security में महत्वपूर्ण अंतर
इस मामले को समझने के लिए iPhone और Mac के architecture में अंतर भी महत्वपूर्ण है।
Reuters के अनुसार iPhone और iPad में apps सामान्य तौर पर sandboxing के तहत काम करते हैं। इसका अर्थ है कि एक application default रूप से दूसरे application के private data तक सीधे नहीं पहुंच सकता।
Mac historically अधिक flexible computing environment रहा है।
Backup software और advanced utilities जैसे applications को पूरे storage तक access की जरूरत पड़ सकती है। इसी जरूरत के लिए Full Disk Access जैसी permission मौजूद है।
AI agents के आने से अब इसी flexibility के साथ नया security challenge पैदा हो रहा है।
Apple क्या बदलने वाला है?
Apple ने फिलहाल नए controls की पूरी technical implementation सार्वजनिक नहीं की है।
लेकिन कंपनी ने स्पष्ट किया है कि भविष्य में Full Disk Access देने के लिए “very explicit user action” की आवश्यकता होगी।
इससे संकेत मिलता है कि permission flow को इस तरह बदला जाएगा कि users गलती से या पूरी जानकारी के बिना किसी application को system-wide data access न दे सकें।
अभी यह स्पष्ट नहीं है कि Apple additional warning screens, repeated confirmations, granular permissions या किसी दूसरे mechanism का इस्तेमाल करेगा।
इसलिए इन संभावित implementations को confirmed feature मानना जल्दबाजी होगी।
AI Agent Security केवल Data Permission का मुद्दा नहीं
AI agents से जुड़े security risks केवल broad file access तक सीमित नहीं हैं।
Apple ने WWDC26 के developer security guidance में indirect prompt injection जैसे खतरों पर भी चर्चा की थी।
ऐसी स्थिति में किसी AI agent द्वारा पढ़ी गई untrusted information में malicious instructions छिपी हो सकती हैं।
यदि वही agent private data access करने और बाहरी actions लेने की क्षमता भी रखता हो, तो जोखिम अधिक गंभीर हो सकता है।
Apple ने developers को threat modelling, user confirmation और deterministic security controls जैसी protections अपनाने की सलाह दी है।
AI Agents के लिए Permission Model क्यों महत्वपूर्ण होगा?
AI industry तेजी से chatbot model से agent model की तरफ बढ़ रही है।
Chatbot मुख्य रूप से जवाब देता है, जबकि agent user की तरफ से वास्तविक tasks पूरा कर सकता है।
उदाहरण के लिए कोई AI agent theoretically emails पढ़ सकता है, calendar manage कर सकता है, subscriptions cancel कर सकता है या अलग-अलग online services के साथ interact कर सकता है।
इन सुविधाओं के लिए agent को data और tools तक access चाहिए।
लेकिन यही access privacy और cybersecurity के लिए सबसे बड़ा सवाल भी बनता जा रहा है।
अगर agent को आवश्यकता से ज्यादा permission दी जाती है, तो software bug, गलत interpretation या malicious prompt जैसे factors का संभावित प्रभाव ज्यादा बड़ा हो सकता है।
Apple का कदम क्यों महत्वपूर्ण है?
Apple का फैसला broader technology industry के लिए एक महत्वपूर्ण संकेत है।
AI development में अब केवल models को अधिक intelligent बनाने की प्रतिस्पर्धा नहीं है। Operating-system level पर यह तय करना भी जरूरी होता जा रहा है कि autonomous software को कितनी authority मिलनी चाहिए।
Mac जैसे general-purpose computers पर यह समस्या खास तौर पर महत्वपूर्ण है क्योंकि users traditionally powerful applications को व्यापक system access दे सकते हैं।
AI agents के लिए वही पुराने permission models पर्याप्त होंगे या नहीं, Apple का नया कदम इसी सवाल को सामने लाता है।
संतुलित विश्लेषण
Full Disk Access को सख्त करना privacy के लिहाज से उपयोगी हो सकता है, लेकिन इसका दूसरा पहलू भी है।
Mac की flexibility developers और professional users के लिए इसकी महत्वपूर्ण विशेषता रही है। Backup utilities, security software और दूसरे advanced applications को legitimate reasons से व्यापक system access की जरूरत पड़ सकती है।
इसलिए Apple के सामने चुनौती केवल access रोकने की नहीं, बल्कि legitimate access और unnecessary access के बीच बेहतर अंतर बनाने की है।
बहुत कमजोर controls privacy risk बढ़ा सकते हैं, जबकि अत्यधिक restrictions legitimate applications को प्रभावित कर सकती हैं।
Apple ने अभी नए controls का पूरा technical design नहीं बताया है, इसलिए वास्तविक प्रभाव implementation सामने आने के बाद ही स्पष्ट होगा।
आगे क्या?
अब नजर Apple के अगले macOS updates और developer guidance पर रहेगी।
कंपनी ने इतना स्पष्ट कर दिया है कि Full Disk Access जैसी powerful permission को AI-agent era में पुराने तरीके से नहीं देखा जा सकता।
AI agents जितने autonomous होते जाएंगे, operating systems के लिए permissions, user confirmation और data isolation उतने ही महत्वपूर्ण होते जाएंगे।
Apple का फैसला इसी बदलाव की शुरुआती झलक है—AI की अगली लड़ाई केवल intelligence की नहीं, बल्कि किस AI को किस data तक पहुंचने की अनुमति मिलेगी, इसकी भी होगी।