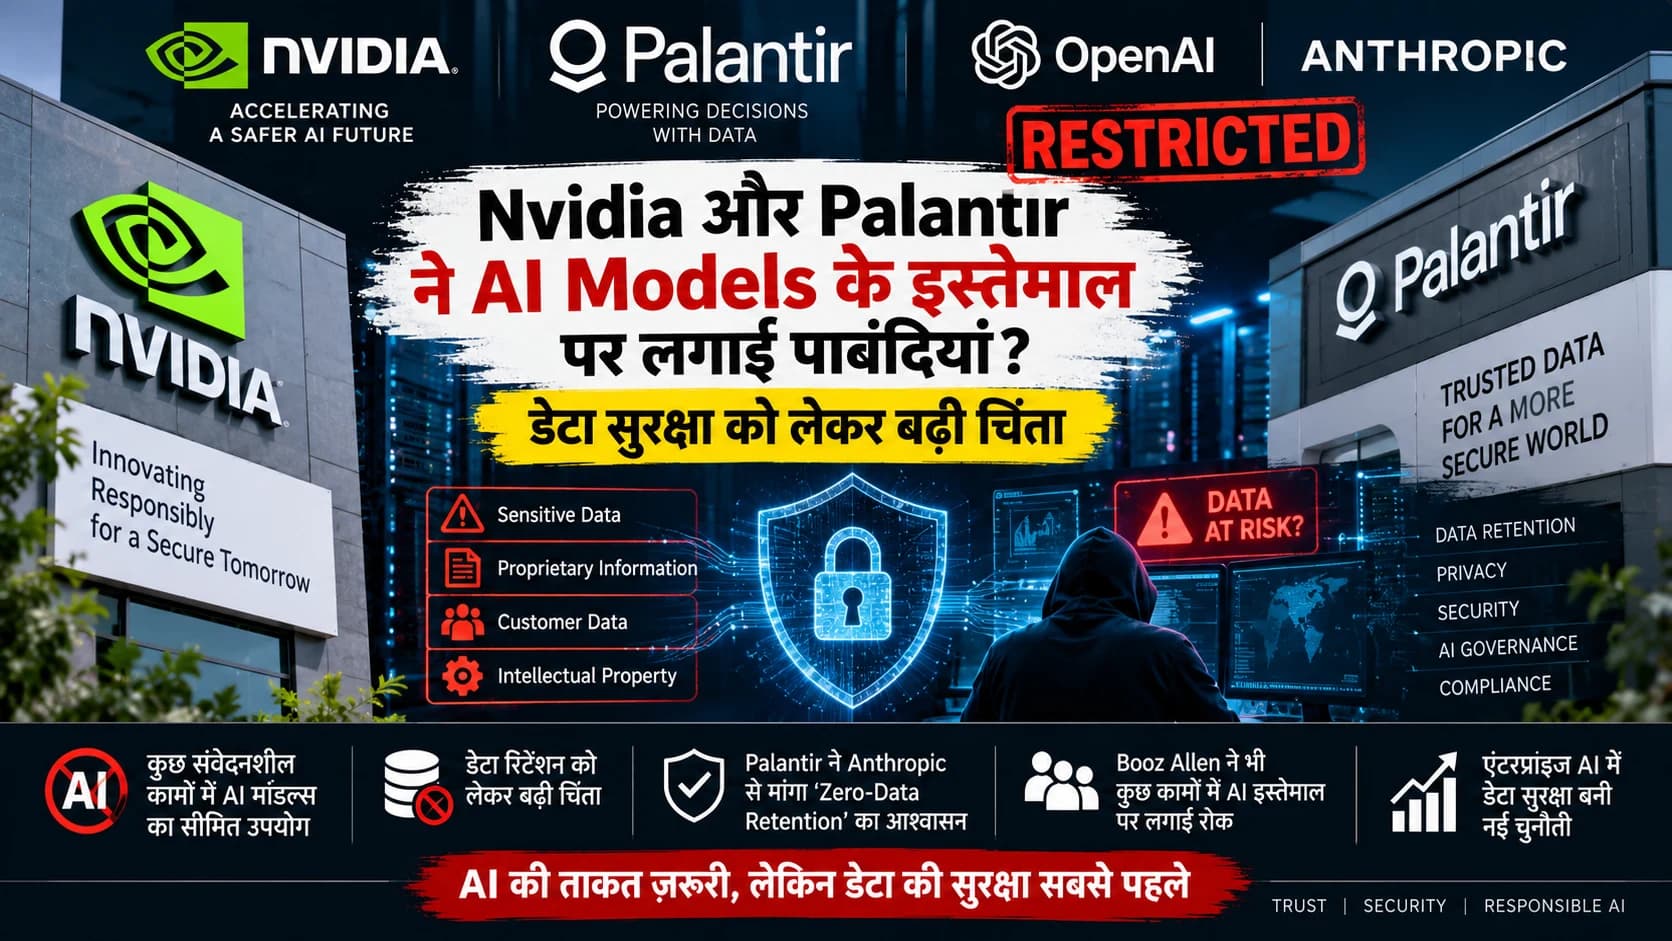
AI की दौड़ के बीच Data Security बना नया बड़ा सवाल
Artificial Intelligence को तेजी से अपनाने वाली दुनिया की कुछ बड़ी कंपनियां अब एक मुश्किल सवाल से जूझ रही हैं—AI को sensitive corporate information तक कितनी पहुंच दी जानी चाहिए?
Reuters ने The Information की रिपोर्ट के हवाले से बताया है कि Nvidia, Palantir Technologies और Booz Allen Hamilton जैसी कंपनियां advanced AI models के इस्तेमाल को लेकर अधिक सतर्क हो रही हैं।
चिंता खास तौर पर proprietary information, customer data और intellectual property की सुरक्षा से जुड़ी है।
मामला केवल इस बात का नहीं है कि AI model क्या जवाब देता है। असली सवाल यह है कि model provider को भेजी गई जानकारी कितने समय तक रखी जाती है, किस उद्देश्य से इस्तेमाल की जा सकती है और उस पर वास्तविक नियंत्रण किसका रहता है।
क्या Nvidia ने Anthropic के Claude को Ban कर दिया?
नहीं—उपलब्ध रिपोर्टिंग के आधार पर इसे पूर्ण प्रतिबंध कहना सही नहीं होगा।
The Information की रिपोर्ट के अनुसार, Nvidia ने Anthropic के models का इस्तेमाल अधिक sensitive कामों में सीमित किया है, जबकि कम संवेदनशील tasks में उनका इस्तेमाल जारी रह सकता है।
इस अंतर को समझना महत्वपूर्ण है।
मुद्दा AI technology को पूरी तरह छोड़ने का नहीं, बल्कि यह तय करने का है कि कौन-सा corporate data किसी third-party model तक भेजना सुरक्षित माना जाए।
Nvidia की तरफ से इस रिपोर्ट में बताए गए हर internal restriction का विस्तृत सार्वजनिक policy document सामने नहीं आया है। इसलिए इन विवरणों को रिपोर्टेड जानकारी के रूप में ही देखा जाना चाहिए।
Palantir ने Anthropic से क्या मांगा?
Palantir का मामला और भी दिलचस्प है क्योंकि कंपनी खुद governments, defence-related environments और बड़े enterprises के लिए data तथा AI infrastructure उपलब्ध कराती है।
The Information के मुताबिक, Palantir ने Anthropic से irrevocable zero-data-retention commitment की मांग की है।
सरल शब्दों में, कंपनी ऐसी व्यवस्था चाहती है जिसमें उसके sensitive prompts या संबंधित proprietary information को AI provider द्वारा बाद में retain करने का जोखिम न्यूनतम किया जा सके।
यह मांग enterprise AI के भविष्य के लिए एक महत्वपूर्ण संकेत है।
बड़ी कंपनियां केवल सबसे powerful AI model नहीं चाहतीं—वे यह भी चाहती हैं कि उनका data उनके नियंत्रण में रहे।
Booz Allen Hamilton ने भी बढ़ाई सख्ती
इस मामले में केवल Nvidia और Palantir का नाम नहीं है।
रिपोर्ट के अनुसार, consulting और government-contracting giant Booz Allen Hamilton ने कर्मचारियों को proprietary cybersecurity work के लिए Anthropic के commercial AI का इस्तेमाल करने से रोक दिया है।
Cybersecurity से जुड़े काम में confidential vulnerabilities, internal architecture या customer information जैसी संवेदनशील जानकारी शामिल हो सकती है।
इसलिए ऐसे environments में external AI models को information भेजना सामान्य consumer chatbot इस्तेमाल करने से बिल्कुल अलग risk profile पैदा करता है।
Anthropic की 30-Day Retention Policy क्यों बनी मुद्दा?
रिपोर्ट के मुताबिक चिंता बढ़ने की एक वजह Anthropic की data-retention व्यवस्था में बदलाव भी है।
Anthropic ने कुछ परिस्थितियों में user logs को 30 दिनों तक retain करने की policy अपनाई, जिसका उद्देश्य sophisticated attacks और abuse की जांच में सहायता करना बताया गया।
लेकिन enterprise customers के लिए यही retention period चिंता का विषय बन सकता है।
यदि किसी employee ने confidential code, internal strategy, customer information या proprietary research AI system में डाल दी, तो कंपनी यह जानना चाहेगी कि उस जानकारी के साथ आगे वास्तव में क्या होता है।
यहीं से zero data retention जैसी contractual guarantees की मांग पैदा होती है।
OpenAI भी Data Governance Debate का हिस्सा
यह बहस केवल Anthropic तक सीमित नहीं है।
Reuters की रिपोर्ट के मुताबिक companies OpenAI सहित AI developers से भी proprietary information के इस्तेमाल को लेकर मजबूत assurances चाहती हैं।
इसका मतलब यह नहीं है कि OpenAI या Anthropic corporate information “चुरा” रहे हैं। उपलब्ध रिपोर्टिंग ऐसा स्थापित नहीं करती।
सही मुद्दा risk management और contractual guarantees का है—enterprise customers ऐसी स्पष्ट व्यवस्था चाहते हैं जिससे यह सुनिश्चित हो कि sensitive business information retain या model training के लिए इस्तेमाल न हो।
यानी “AI companies stealing data” और “customers demanding stronger protection against potential data use” दो अलग बातें हैं।
दिलचस्प मोड़: Nvidia और Palantir खुद AI Partners हैं
इस खबर का सबसे दिलचस्प पहलू यह है कि Nvidia और Palantir AI को लेकर एक-दूसरे के प्रतिद्वंद्वी भर नहीं हैं—दोनों कंपनियां साथ भी काम कर रही हैं।
NVIDIA के आधिकारिक announcement के मुताबिक दोनों कंपनियां sovereign AI और critical supply-chain applications के लिए technology stack विकसित कर रही हैं।
इसमें NVIDIA के Nemotron open models को Palantir Foundry और Artificial Intelligence Platform (AIP) के साथ जोड़ा जा रहा है।
NVIDIA ने स्पष्ट रूप से कहा है कि इस architecture का उद्देश्य organizations को proprietary data पर control और ownership बनाए रखने देना है।
यही बात मौजूदा controversy को ज्यादा महत्वपूर्ण बनाती है।
समस्या AI के इस्तेमाल से नहीं है।
समस्या यह है कि AI कहां चलता है और data कहां जाता है।
Open Models क्यों बन सकते हैं इसका जवाब?
Enterprise AI market में एक बड़ा बदलाव open-weight और self-hosted models की ओर भी दिखाई दे रहा है।
Closed cloud-based model इस्तेमाल करने पर company को prompts और data किसी बाहरी infrastructure तक भेजना पड़ सकता है।
इसके विपरीत, कुछ open models को company अपने infrastructure या controlled environment में deploy कर सकती है।
Palantir और Nvidia पहले से ऐसी architectures पर काम कर रहे हैं।
NVIDIA के अनुसार, उसके Nemotron models को Palantir के systems के जरिए air-gapped environments में भी deploy किया जा सकता है।
Air-gapped environment ऐसा computing setup होता है जिसे सामान्य unsecured networks से अलग रखा जाता है।
Government, defence और critical infrastructure जैसे sensitive sectors में यह बेहद महत्वपूर्ण हो सकता है।
AI का अगला मुकाबला सिर्फ Intelligence पर नहीं होगा
अब तक generative AI की प्रतिस्पर्धा मुख्य रूप से इस बात पर केंद्रित रही है कि कौन-सा model ज्यादा intelligent है।
कौन बेहतर coding करता है?
कौन ज्यादा complex reasoning कर सकता है?
कौन बेहतर images या content generate करता है?
लेकिन enterprise market में एक दूसरी प्रतिस्पर्धा तेजी से महत्वपूर्ण होती दिखाई दे रही है:
कौन-सा AI सबसे सुरक्षित तरीके से sensitive business data संभाल सकता है?
यहां raw intelligence अकेली पर्याप्त नहीं होगी।
Companies को data retention, encryption, access controls, deployment location, auditability और regulatory compliance जैसे सवालों के जवाब भी चाहिए होंगे।
Enterprise AI के लिए Zero Data Retention क्यों महत्वपूर्ण है?
कल्पना कीजिए कि किसी semiconductor company का engineer confidential chip design किसी AI assistant में डाल देता है।
या किसी defence contractor का employee sensitive cybersecurity information model से analyse करवाता है।
या pharmaceutical company अपने unpublished research results AI system में भेजती है।
ऐसी परिस्थितियों में छोटी-सी data-governance ambiguity भी करोड़ों या अरबों डॉलर की intellectual property से जुड़ा जोखिम पैदा कर सकती है।
इसीलिए बड़े enterprise customers के लिए सवाल सिर्फ यह नहीं है:
“AI कितना अच्छा है?”
बल्कि यह भी है:
“हमारा data आखिर जाता कहां है?”
Microsoft के लिए खुल सकता है अवसर
The Information की रिपोर्ट के अनुसार enterprise customers की इन चिंताओं के बीच Microsoft अपने secure cloud environments और AI offerings को एक विकल्प के रूप में आगे बढ़ा रहा है।
यह broader cloud-AI competition को और दिलचस्प बनाता है।
AI providers को अब केवल बेहतर models बनाने की जरूरत नहीं है। उन्हें enterprises को यह भी साबित करना होगा कि confidential information पर पर्याप्त technical और contractual protections मौजूद हैं।
इससे Microsoft, Amazon, Google और दूसरे cloud providers के लिए secure enterprise AI infrastructure एक महत्वपूर्ण competitive battleground बन सकता है।
क्या कंपनियां AI से पीछे हट रही हैं?
फिलहाल ऐसा निष्कर्ष निकालना जल्दबाजी होगी।
Nvidia और Palantir स्वयं AI infrastructure में बड़े पैमाने पर निवेश कर रहे हैं। दोनों ने हाल ही में critical supply chains के लिए sovereign AI collaboration भी घोषित किया है।
इसलिए मौजूदा घटनाक्रम को AI rejection की जगह AI governance tightening के रूप में समझना ज्यादा सही होगा।
Companies AI इस्तेमाल करना चाहती हैं, लेकिन sensitive data के मामले में वे अधिक control चाहती हैं।
AI Industry के लिए बड़ा संकेत
Nvidia, Palantir और Booz Allen से जुड़ी रिपोर्ट एक महत्वपूर्ण बदलाव की ओर इशारा करती है।
Generative AI का पहला चरण capabilities की दौड़ था।
अब दूसरा चरण शायद trust की दौड़ होगा।
जो AI provider companies को intelligence के साथ मजबूत privacy guarantees, data sovereignty, auditability और deployment control दे सकेगा, उसके पास enterprise market में बड़ा फायदा हो सकता है।
और यही इस खबर का सबसे महत्वपूर्ण निष्कर्ष है:
Enterprise AI की अगली लड़ाई केवल सबसे powerful model बनाने की नहीं—बल्कि यह साबित करने की भी होगी कि companies अपने सबसे valuable data के साथ उस model पर भरोसा कर सकती हैं।