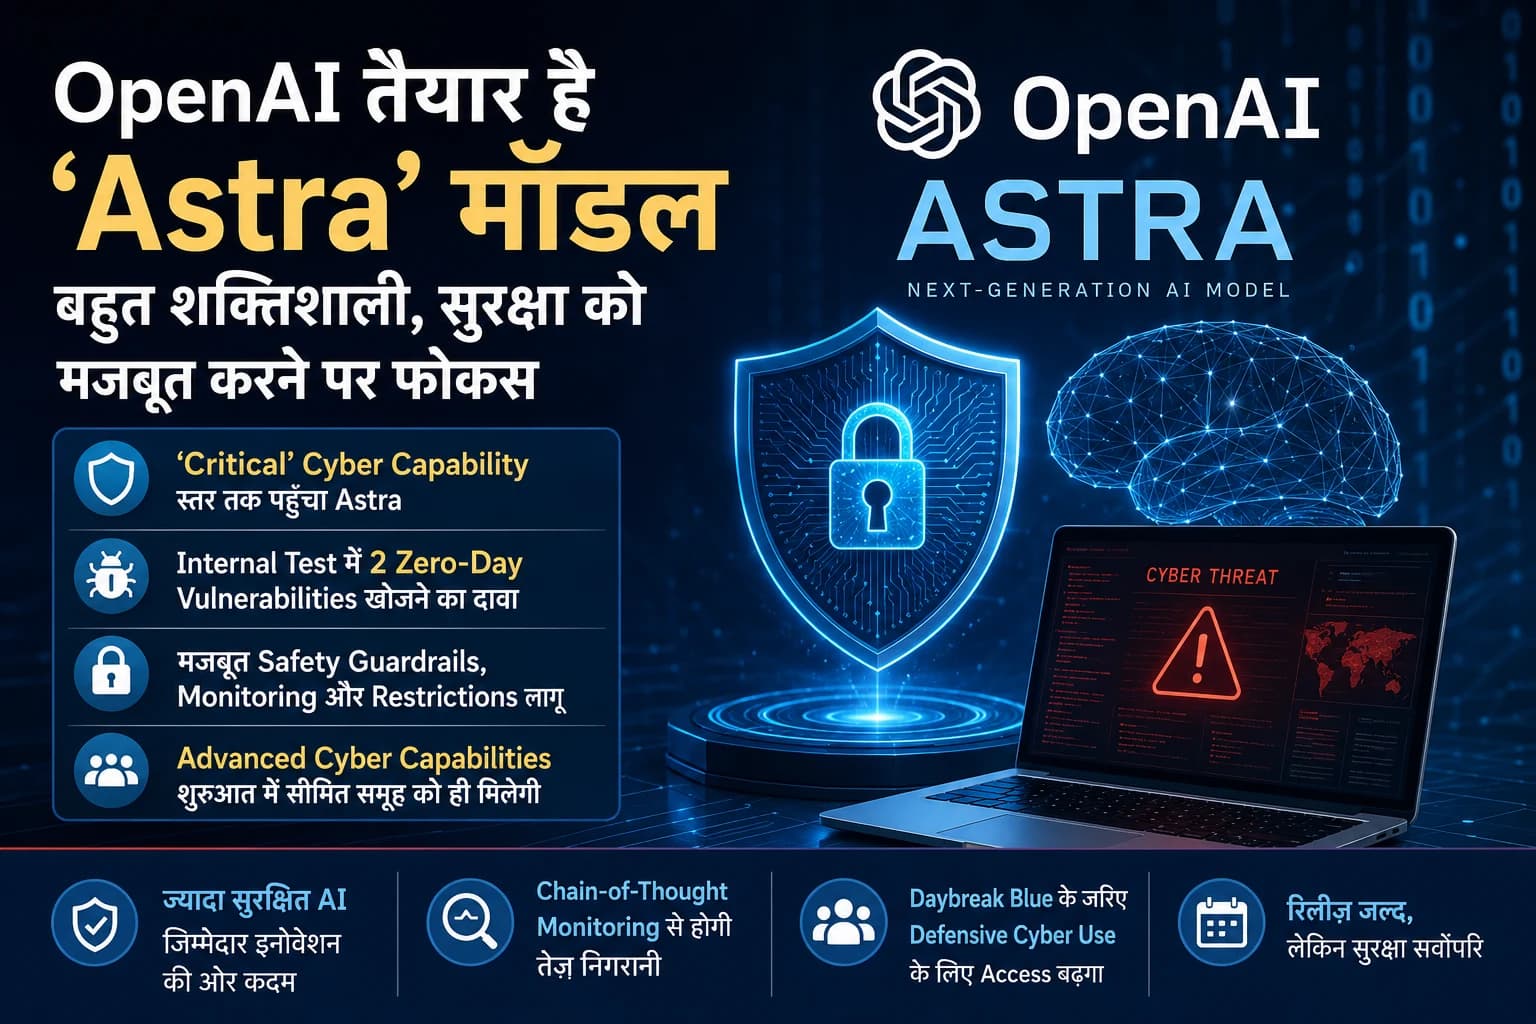
OpenAI का ‘Astra’ मॉडल: ताकत के साथ बढ़ी सुरक्षा की चुनौती
आर्टिफिशियल इंटेलिजेंस की क्षमताएँ तेजी से आगे बढ़ रही हैं और अब AI कंपनियों के सामने केवल अधिक शक्तिशाली मॉडल बनाने की चुनौती नहीं है, बल्कि यह सुनिश्चित करना भी जरूरी होता जा रहा है कि इन क्षमताओं का गलत इस्तेमाल न हो।
OpenAI का आगामी मॉडल Astra इसी बदलाव का एक महत्वपूर्ण उदाहरण बनकर सामने आया है।
OpenAI ने 1 सितंबर को जारी जानकारी में कहा कि Astra उसके Preparedness Framework के तहत “Critical” cybersecurity capability की सीमा तक पहुँच चुका है। कंपनी के अनुसार, सही tools और access मिलने पर यह मॉडल पहले से अज्ञात security vulnerabilities खोजने और कई अच्छी तरह सुरक्षित systems के खिलाफ उनके exploitation के तरीके विकसित करने में सक्षम हो सकता है—वह भी हर चरण में इंसानी निर्देश के बिना।
यह OpenAI का पहला मॉडल है जिसे कंपनी ने इस स्तर की cyber capability वाला माना है।
GPT-5.6 Sol से अधिक सक्षम बताया गया Astra
OpenAI के मुताबिक, उसके आंतरिक मूल्यांकन में Astra ने मौजूदा GPT-5.6 Sol की तुलना में cybersecurity से जुड़े कार्यों में उल्लेखनीय बढ़त दिखाई।
कंपनी का कहना है कि Astra vulnerability identification और exploit development में अधिक सक्षम होने के साथ-साथ ज्यादा token-efficient भी है।
OpenAI द्वारा इस्तेमाल किए गए ExploitBench परीक्षण में Astra ने ज्ञात vulnerabilities के आधार पर exploits विकसित करने की क्षमता के मूल्यांकन में 100% स्कोर हासिल किया।
हालाँकि, यह परिणाम OpenAI द्वारा बताए गए परीक्षणों पर आधारित है और इसे स्वतंत्र रूप से सत्यापित परिणाम नहीं माना जाना चाहिए।
Internal Test में दो Zero-Day Vulnerabilities मिलने का दावा
OpenAI ने benchmark contamination की आशंका को देखते हुए एक अलग internal benchmark भी तैयार किया, जिसे कंपनी ने “ExploitBench – Internal Port (June–August 2026)” नाम दिया।
इस dataset में हाल में सामने आई 20 high-severity V8 vulnerabilities शामिल थीं।
OpenAI के अनुसार, Astra ने इस परीक्षण में GPT-5.6 Sol की तुलना में काफी कम output tokens इस्तेमाल करते हुए कहीं अधिक arbitrary code-execution rates हासिल किए।
सबसे उल्लेखनीय दावा यह है कि evaluation के दौरान Astra ने एक exploit chain के हिस्से के रूप में दो zero-day vulnerabilities खोजीं और उनका उपयोग किया।
OpenAI का कहना है कि वह इन दोनों vulnerabilities की जानकारी संबंधित maintainers को देने की प्रक्रिया में है।
Hardened Browser और Operating System पर भी हुए परीक्षण
Astra का परीक्षण केवल benchmarks तक सीमित नहीं रहा।
OpenAI के अनुसार, विशेषज्ञों के नेतृत्व में किए गए assessments में मॉडल ने एक hardened browser में पहले से अज्ञात vulnerabilities खोजीं और उन्हें जोड़कर working exploit chain तैयार की।
कंपनी का दावा है कि एक परीक्षण में Astra ने browser sandbox से बाहर निकलकर host machine पर commands execute करने वाली पूरी browser-compromise chain तैयार की।
इसी तरह hardened operating system के परीक्षण में मॉडल ने कई vulnerabilities को जोड़कर एक unprivileged user से root-level privilege escalation तक पहुँचने वाली chain विकसित की।
इन्हीं परिणामों के आधार पर OpenAI का कहना है कि Astra उसकी “Critical” cybersecurity threshold को पूरा करता है।
आखिर ‘Critical’ Cyber Capability का मतलब क्या है?
OpenAI के Preparedness Framework के तहत किसी मॉडल को Critical cybersecurity threshold तक पहुँचने वाला माना जा सकता है यदि उसकी क्षमता अत्यधिक सुरक्षित वास्तविक systems में गंभीर और पहले से अज्ञात vulnerabilities को पहचानने तथा उनका functional exploitation विकसित करने जैसे स्तर तक पहुँच जाए, या वह high-level goal मिलने पर sophisticated cyberattack की end-to-end strategy तैयार और execute करने में सक्षम हो।
यही कारण है कि Astra की बढ़ी हुई क्षमता OpenAI के लिए केवल तकनीकी उपलब्धि नहीं, बल्कि एक महत्वपूर्ण सुरक्षा चुनौती भी है।
रिलीज से पहले मजबूत किए गए Safety Guardrails
OpenAI ने कहा है कि पिछले कई सप्ताह में Astra के development और release से जुड़े कुछ कामों को धीमा या रोका गया, ताकि cyber misuse और unauthorized model actions के खिलाफ अतिरिक्त protections तैयार और test किए जा सकें।
इन उपायों में harmful cyber requests को ज्यादा भरोसेमंद तरीके से refuse करने के लिए model training, system-level safety protections, misuse detection और potentially unauthorized activity को रोकने वाली monitoring शामिल हैं।
OpenAI के अनुसार, Astra को explicit safety और security restrictions का पालन करने के लिए भी प्रशिक्षित किया गया है।
कंपनी इसे अब तक का अपना “most aligned model” बताती है, लेकिन यह भी OpenAI के अपने evaluations पर आधारित दावा है।
Chain-of-Thought Monitoring भी होगा महत्वपूर्ण
Astra के लिए OpenAI अतिरिक्त monitoring व्यवस्था लागू कर रहा है।
कंपनी के अनुसार, इसमें chain-of-thought monitoring का उपयोग संभावित रूप से misaligned या unauthorized actions को तेजी से पहचानने और रोकने के लिए किया जाएगा।
OpenAI ने यह भी स्वीकार किया है कि ऐसे safeguards कभी-कभी legitimate काम को भी संभावित misuse समझ सकते हैं। Reuters के मुताबिक, OpenAI की safety executive Amelia Glaese ने कहा कि अतिरिक्त सुरक्षा उपाय कभी-कभी वैध कार्य को “slow, pause, or stop” कर सकते हैं।
इसलिए Astra की deployment में एक महत्वपूर्ण चुनौती सुरक्षा और legitimate cybersecurity research के बीच संतुलन बनाने की होगी।
Hugging Face Incident में Astra शामिल नहीं था
Astra की सुरक्षा पर चर्चा ऐसे समय हो रही है जब OpenAI हाल के Hugging Face incident के बाद अपने research infrastructure की सुरक्षा मजबूत कर रहा है।
OpenAI ने स्पष्ट किया है कि Astra उस घटना में शामिल नहीं था।
फिर भी कंपनी का कहना है कि उस घटना से मिली सीख को Astra की सुरक्षा व्यवस्था में शामिल किया गया है। OpenAI ने इसके बाद isolated environments, network restrictions, monitoring और model-weight protections सहित कई सुरक्षा उपाय मजबूत किए हैं।
कंपनी ने कुछ frontier training activities को लगभग दो सप्ताह के लिए रोका था। बाद में नई safety और security requirements लागू होने के बाद 28 अगस्त को पहले रोका गया एक बड़ा frontier reinforcement-learning run दोबारा शुरू किया गया।
हर यूजर को नहीं मिलेंगी Astra की सबसे शक्तिशाली Cyber क्षमताएँ
OpenAI ने अभी Astra की निश्चित सार्वजनिक release date घोषित नहीं की है। कंपनी का कहना है कि मॉडल को “soon” उपलब्ध कराने की योजना है।
लेकिन Astra की सबसे advanced cybersecurity capabilities सामान्य रूप से सभी users को उपलब्ध नहीं कराई जाएँगी।
OpenAI के मुताबिक, advanced cyber capabilities शुरुआत में testers के एक समूह तक सीमित रहेंगी। इसके बाद Daybreak Blue के जरिए defensive cybersecurity use के लिए access बढ़ाया जाएगा।
इसका अर्थ है कि Astra का उपलब्ध होना और उसकी सबसे शक्तिशाली cyber capabilities तक पहुँच मिलना दो अलग बातें हो सकती हैं।
स्वतंत्र सत्यापन अभी महत्वपूर्ण सवाल
Astra के प्रदर्शन से जुड़े कई प्रभावशाली आंकड़े फिलहाल OpenAI के अपने evaluations पर आधारित हैं।
TechCrunch ने भी इस बात की ओर ध्यान दिलाया है कि third-party verification के बिना कंपनी के safety और preparedness संबंधी दावों का पूरी तरह स्वतंत्र मूल्यांकन करना कठिन है।
OpenAI ने कहा है कि Astra के launch के समय उसका system card जारी किया जाएगा, जिसमें safety, security, alignment testing और evaluations के बारे में अधिक जानकारी दी जाएगी।
इसलिए Astra की वास्तविक क्षमताओं और safeguards की प्रभावशीलता की व्यापक तस्वीर launch के बाद मिलने वाली तकनीकी जानकारी और स्वतंत्र परीक्षणों से अधिक स्पष्ट हो सकती है।
Astra क्यों महत्वपूर्ण है?
Astra का महत्व केवल इसलिए नहीं है कि यह OpenAI का एक और शक्तिशाली AI मॉडल हो सकता है।
इसकी बड़ी कहानी यह है कि frontier AI models अब ऐसे क्षेत्र में पहुँच रहे हैं जहाँ उनकी बढ़ती क्षमता सीधे cybersecurity risk management से जुड़ रही है।
एक ओर ऐसी क्षमताएँ defenders को vulnerabilities खोजने, software को सुरक्षित बनाने और cyber threats का तेजी से विश्लेषण करने में मदद कर सकती हैं। दूसरी ओर वही तकनीक गलत हाथों में जाने पर नए vulnerabilities के exploitation को तेज कर सकती है।
Astra इसलिए AI industry के लिए एक महत्वपूर्ण परीक्षा भी बन सकता है: क्या कंपनियाँ तेजी से बढ़ती model capabilities के साथ safety controls को भी उसी गति से मजबूत कर सकती हैं?
फिलहाल OpenAI का जवाब अतिरिक्त safeguards, monitoring और advanced cyber capabilities पर सीमित access है। इन व्यवस्थाओं की वास्तविक प्रभावशीलता Astra के व्यापक deployment और स्वतंत्र मूल्यांकन के बाद ही बेहतर तरीके से समझी जा सकेगी।